前言:这篇文章描述了如何使用访问策略发布使用公共IP的DMZ主机。这种方法允许你在使用你服务器已经使用的公共IP和ISA Server 2004防火墙应用层过滤之间进行平衡。不像传统的基于包过滤的防火墙(PIX、Netscreen、SonicWall等等),ISA Server 2004防火墙对通过防火墙的所有通信执行过滤和应用层识别。这篇文章对此进行了完全的讨论。
使用ISA Server 2004防火墙发布位于公共DMZ网段的服务器
译自 Thomas W Shinder M.D,“Publishing Servers on a ISA Server 2004 Firewall Public Address DMZ Segment”,加以编辑修改
比起ISA Server 2000防火墙,ISA Server 2004的一个重大改进是多网络的支持。ISA Server 2004从“世界”中发现多网络,不同于ISA Server 2000只是把“世界” 认为是“信任与不信任“(LAT与非LAT)。ISA Server 2004防火墙认为所有网络都是不信任的,而且把访问策略应用到所有通过ISA Server 2004防火墙的网络连接,包括通过远程VPN连接的客户端和VPN网关。
ISA Server 2004多网络允许你连接多个网络接口(或多个使用VLAN标签的虚拟接口)和对经过ISA Server 2004防火墙的通信具有完全的控制。这个和ISA Server 2000当数据在内部网络中通行时不会受防火墙策略的影响和需要使用RRAS包过滤建立“不足的DMZ”的网络模型具有强烈的对比。
在这篇文章中,我们测试了如何发布位于公共IP的DMZ段的主机。你可能会记得ISA Server 2000需要使用DMZ网段的公共地址。ISA Server 2000DMZ网段需要使用公共IP,你不能使用私有地址因为ISA Server 2000防火墙路由(替代NAT)使用简单的包过滤连接到DMZ网段(类似PIX)。与之对比,ISA Server 2004防火墙允许你在Internet和DMZ使用之间路由,或者NAT。事实上,ISA Server 2004防火墙允许你决定使用什么方式进行连接:路由或者NAT。
如果你已经拥有一个具有多个使用公共地址的主机所建立的DMZ网段,而且因为如果他们地址架构的改变会影响到其他服务的改变如DNS服务等,你不希望改变他们的地址架构,此时,使用公共地址是必要的。你仍然想使用当前服务器上的IP架构,这样Internet主机可以使用过去一样的IP地址(实际上,相同的DNS映射)来访问DMZ主机。你可以通过ISA Server 2004来在Internet和包含你想发布的服务器的DMZ网段之间配置一个路由关系。
注意我加注了“Publish”。ISA Server 2004防火墙策略提供了两种方式让你可以控制通过防火墙的策略:Access Rules和Publishing Rules。访问策略(Access Rules)可以加入到路由和NAT关系。发布策略(Publishing Rules)总是对连接实行NAT,不过你是否使用公共地址网段或者在源主机和目的主机之间有路由关系。
如果这样听起来有点混淆,它是的。它在你按照ISA Server 2000方式,总是要对非信任主机和信任主机进行NAT的方法来实施时会特别混淆。在我们进入如何发布位于公共地址网段的服务器之前,先让我们对新的ISA Server 2004网络模型的的一些方面进行介绍。
下图显示了我们这篇文章中使用的示例网络。下图展示了一种Internet和DMZ网段之间的路由关系。当PocketPC PDA客户连接到位于DMZ网段的服务器,它用于建立连接的名字解析到DMZ主机的实际IP地址,在我们这个例子中是172.16.0.2。路由关系允许我们做DNS解析和保存映射到DMZ主机到实际IP地址的DNS记录。ISA Server 2004访问策略让DMZ主机对Internet客户可见。

但是,你同样可以使用发布策略来对Internet用户发布位于DMZ的主机。在这个例子中,位于Internet的PocketPC PDA主机使用一个位于ISA Server 2004防火墙外部接口的IP地址来访问DMZ主机。注意,DMZ主机同样也有一个公共IP。即使我们使用公共IP地址,因为使用发布策略,也会执行NAT。这样允许Internet主机连接到ISA Server 2004防火墙的外部接口并且有效的隐藏DMZ主机的IP。这个NAT隐藏对于公开的服务器是一种通用的安全方法。
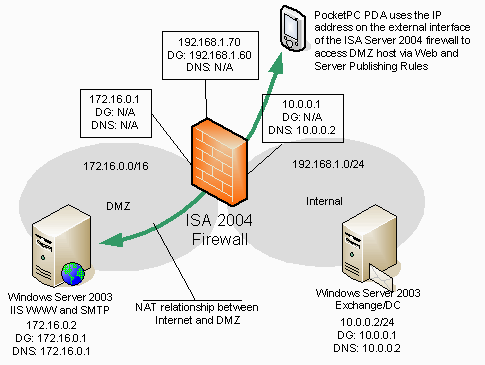
注意在图中DMZ主机使用的DNS服务器的IP地址,172.16.0.1是DMZ接口的IP地址。我们使用这个IP地址代替实际的DNS服务器地址的原因是我们会发布位于内部网络的DNS服务器。DNS服务器发布策略会在DMZ接口的IP地址上进行侦听。你会在文章的后面配置细节中看到。
一个ISA Server 2000Web发布的主要缺点是你会在发布的Web服务器log中记录下ISA Server 2000防火墙的IP。这对于在日志分析和报告软件上花费了巨大投资的组织来说是一个问题。ISA Server 2004修复了这个问题并且允许你选择是将原始客户IP地址或者ISA Server 2004防火墙的地址发送到发布的Web服务器上。这个对于使用公共地址或者私有地址的DMZ中的Web和服务器发布都有效。
下表中描述了ISA Server 2004允许远程访问到使用公共地址和私有地址的DMZ网段的行为:
表一 远程访问使用私有地址和公共地址的DMZ服务器,NAT vs Route,访问策略和发布策略
地址架构、路由关系、规则类型 | 结果和描述 |
具有公共地址、路由关系和使用访问策略的DMZ | 这种配置允许你使用他们的实际IP地址连接到你的DMZ主机。位于发布的服务器上的Log文件将会显示远程主原来的IP地址。除非你建立一条访问策略连接到一台位于DMZ网段的HTTP服务器。在此例中,ISA Server 2004防火墙的IP地址将表现为源地址。这个可以通过在规则中禁止Web Proxy过滤器来禁止。 |
具有公共地址、路由关系和使用发布策略的DMZ | 这种配置需要你通过连接ISA Server 2004防火墙的外部接口来访问发布的DMZ主机。不会直接连接到DMZ主机,并且你公共的DNS记录可能需要修改。源IP地址将会是ISA Server 2004防火墙,除非你配置服务器和Web发布策略转发原始的IP地址。 |
具有公共地址、NAT关系和使用访问策略的DMZ* | 这种配置需要你通过连接ISA Server 2004外部接口来访问发布的DMZ主机。不会直接连接到DMZ主机,并且你公共的DNS记录可能需要修改。源IP地址将是ISA Server 2004防火墙,除非你配置服务器和Web发布策略转发原始的IP地址。 |
具有公共地址、NAT关系和使用发布策略的DMZ* | 这种配置需要你通过连接ISA Server 2004外部接口来访问发布的DMZ主机。不会直接连接到DMZ主机,并且你公共的DNS记录可能需要修改。源IP地址将是ISA Server 2004防火墙,除非你配置服务器和Web发布策略转发原始的IP地址。熟悉的话?J |
具有私有地址、NAT关系和使用发布策略的DMZ* | 这种配置需要你通过连接ISA Server 2004外部接口来访问发布的DMZ主机。不会直接连接到DMZ主机,并且你公共的DNS记录可能需要修改。源IP地址将是ISA Server 2004防火墙,除非你配置服务器和Web发布策略转发原始的IP地址。Yep,和上面的两个一样。 |
* 注意在所有的发布策略配置中,连接是通过NAT。当你使用Web或者服务器发布时,没有使用路由的场景。
我们对于这些结果是否基于Web Proxy过滤器启用与否有些好奇,我们会在文章的后面探讨这些行为。
在完成讨论之前,我得提醒你在使用访问策略代替发布策略来允许访问你的DMZ主机前将失去大量的安全性。ISA Server 2004比起PIX或者Netscrenn设备提供了很少的安全性。我们可能使用发布策略的原因包括:
Web发布策略允许你阻止用户使用IP地址来代替FQDN来访问DMZ主机的资源。许多蠕虫使用IP地址来访问服务器,而不是FQDN。
Web发布策略允许你配置自定义Web侦听器,它提供了基于Exchange窗体的认证、基本身份认证和RSA安全ID认证。
Web发布策略允许你执行SSL到SSL的桥接。这样阻止了在一个SSL隧道之间的攻击者的隐藏注入,当使用SSL到SSL桥接,ISA Server 2004防火墙“解开”SSL隧道,把连接“暴露”在ISA防火墙的应用程序识别机制下,并且丢弃包含有隐藏注入或者其他可疑特性的连接。被ISA Server 2004认为是值得信任的连接将重新加密,并且通过建立在ISA Server 2004和发布的Web服务器之间的第二个SSL连接发送到发布的Web服务器上。
服务器发布策略将进入的连接通过应用程序过滤器检查以保护特定的服务。例如包含SMTP过滤器将阻止缓冲区溢出攻击,DNS过滤器阻止许多DNS注入攻击,POP3过滤器阻止POP3缓冲溢出。如果你使用访问策略来发布来发布具有公共IP地址的DMZ主机,应用程序过滤器将不会保护它们。
如果你使用访问策略发布位于公共地址DMZ区域的Web服务器,你仍然受到HTTP安全过滤器的保护。HTTP安全过滤器对所有通过ISA Server 2004防火墙的HTTP通信提供非常深入的应用程序层识别。HTTP安全过滤器允许你粒度控制和基于每条规则进行配置。所以你不需要坚持为ISA Server 2004防火墙的所有策略设置一个HTTP安全策略。这是和过去的基于URLScan方法的HTTP通信过滤的巨大跃变(ISA Server 2000中使用URLScan来进行HTTP识别)。
文章的剩余部分将描述如何使用访问策略来发布使用公共IP地址的DMZ主机。这种方式允许你继续使用你服务器使用的公共ip,并且在继续使用ISA Server 2004防火墙的应用程序过滤之间进行平衡。不像传统的基于包过滤的防火墙(PIX、Netscreen、SonicWall等等),ISA Server 2004防火墙对通过防火墙的所有通信执行过滤和应用层识别,这样比起市场上的其他防火墙提供了更高级别的保护和控制。