Exchange产品组已于2026年11月10日发布最新Exchange Server SU(安全更新),请大家及时测试并安装更新。
一、详细说明请看产品组博文:
二、要点总结如下:
1、根据以下KB显示11月SU修复了9个CVE,其中CVSS基本分数最高达到了8.8,属于严重级别:
- VE-2026-118149 - Microsoft Exchange Server Remote Code Execution Vulnerability
- CVE-2026-118150 - Microsoft Exchange Server Elevation of Privilege Vulnerability
- CVE-2026-118151 - Microsoft Exchange Server Elevation of Privilege Vulnerability
- CVE-2026-118152 - Microsoft Exchange Server Spoofing Vulnerability
- CVE-2026-118153 - Microsoft Exchange Server Denial of Service Vulnerability
- CVE-2026-118154 - Microsoft Exchange Server Elevation of Privilege Vulnerability
- CVE-2026-118157 - Microsoft Exchange Server Elevation of Privilege Vulnerability
- CVE-2026-118207 - Microsoft Exchange Server Remote Code Execution Vulnerability
- CVE-2026-118208 - Microsoft Exchange Server Spoofing Vulnerability
2、Exchange Server SE RTM SU12下载地址:
3、本次更新修正了一个之前发现已知问题:
4、关于10月份Windows Server的更新造成Exchange Server的问题(详见2026年10月的Windows Server安全更新可能导致Exchange Server无法登录OWA 及 安装2026年10月Windows Server补丁后影响Exchange的处理方案)现已解决,Exchange 产品组建议大家安装最新的11月份Windows Server的更新,并可在完成11月份Windows Server的更新安装后,删除之前为了缓解问题而创建的注册表值。也就是以下键值:
HKLM\SOFTWARE\Microsoft\Rpc\EpmapSavedContextCap
如果目前没有安装10月份Windows Server的更新,可以直接安装11月份Windows Server的更新。而且,安装11月份Windows Server更新与Exchange Server SE的10月或11月SU顺序没有强制要求。
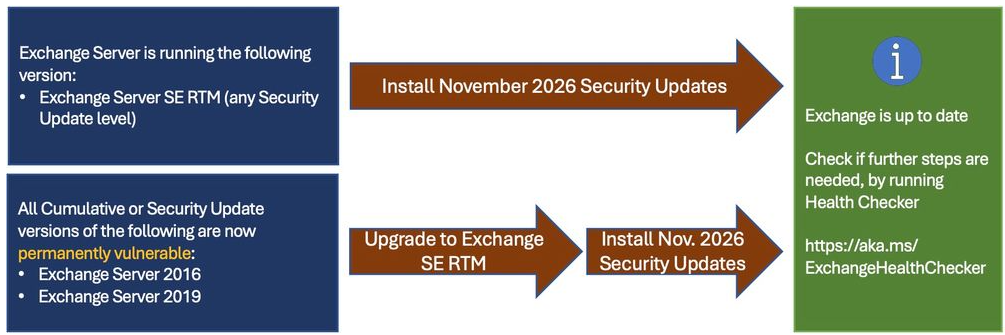
5、按计划ESU v2(第二阶段扩展安全更新项目)已于2026年10月底结束,从本月开始,微软只为Exchange Server SE提供更新,同时微软将停止对Exchange 2016和2019的漏洞测试,更新公告及 MSRC 发布的任何 CVE 将停止提及 Exchange 2016 和 2019,但这并不意味着这些版本不会受到未来的安全问题影响。所以,再次提醒所有Exchange Server的客户,接下来唯一获取和应用新SU的方法是升级Exchange Server到受支持的Exchange Server SE。
6、安装这个月SU同样不会自动移除在5月应用的CVE-2026-42897缓解措施,如果之前没有移除或撤销过需要:
A、如果是自动执行的缓解措施,请手动阻止应用相关EM(Exchange 紧急缓解服务)并删除之前创建的相关IIS规则,请看:
注意:针对CVE-2026-42897,阻止缓解命令用到的缓解ID是M2.1.0
7、如果之前使用的是EOMT(Exchange本地缓解工具)手动应用的缓解措施,请下载最新的EOMT执行撤销缓解操作,请看:
https://microsoft.github.io/CSS-Exchange/Security/EOMT/#roll-back-a-mitigation
8、安装完SU后,建议下载并执行最新Exchange Health Checker脚本进行最终检查:
https://microsoft.github.io/CSS-Exchange/Diagnostics/HealthChecker/
注意:脚本现在还会检测是否存在老旧、已弃用的旧版所遗留Exchange Server安全组,如Exchange Domain Servers 和 Exchange Enterprise Servers,这些组自Exchange 2007起已被弃用,不应继续使用,如报告中出现,建议及时删除,以免带来风险。
9、安装最新的SU是正常应用后续可能的EM的前提条件,否则2026年7月起将无法应用可能出现的新EM。
如果您有问题,欢迎留言或是到5DMail专属微信群来讨论!